
PHP緊急脆弱性(PHPアップデート)とAI改ざんリスク・対策
「個人情報なし=安全」は大きな誤解。AIによる全自動攻撃が迫る今、企業が取るべきWordPress防衛とリスクアセスメントの最適解。
投稿日:2026/11/12
最終更新日:2026/11/13
2026年10月21日、PHPの実行環境において、認証なしでリモートコードが実行できる深刻な脆弱性(PHP2Shell: CVE-2026-109618 / CVE-2026-109619)が公表されました。
この影響により、欧州の政府機関や大手組織が予防措置としてサイトを一時停止したほか、日本国内でもロリポップ!やヘテムル、エックスサーバーといった主要レンタルサーバーで緊急メンテナンスやアクセス制限、緊急切り替え対応が相次ぎました。
こうしたニュースが出るたびに、多くのWeb担当者様から聞かれるのが「うちは問い合わせフォームもないし、個人情報も扱っていないから、そこまで対策しなくても大丈夫ですよね?」という声です。
結論からお伝えすると、これは極めて危険な誤解です。
本記事では、WordPressサイトを運用する企業が知っておくべき「個人情報を保有していなくても発生する重大な被害リスク」と、AI時代における最新のセキュリティ脅威、そして企業として講じるべきリスクアセスメント(リスク評価)の視点についてわかりやすく解説します。
1|「個人情報なし=被害ゼロ」ではない!不正アクセスがもたらす5つの脅威
攻撃者(ハッカー)にとって、あなたのサイトに個人情報があるかどうかは関係ありません。乗っ取られたWordPressサイトは、攻撃者の「悪事の拠点(踏み台)」や「資金源」として悪用されます。
個人情報を扱っていなくても、セキュリティ対策を怠ると以下のような致命的な被害が発生します。
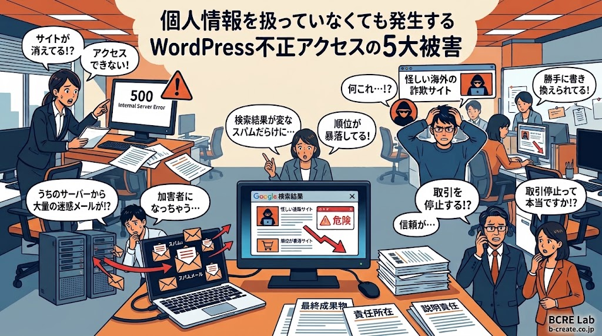
| リスク項目 | 主な現象・攻撃手法 | ビジネスへの直接的な影響 | 影響度 |
|---|---|---|---|
| ①サイトのダウン・崩壊 | サーバー攻撃やデータ破壊により、Webサイトが完全に閲覧不能になる | 営業機会の損失、Web問い合わせや受発注の完全途絶 | 高 |
| ②ページの悪質改ざん | トップページ等の書き換え、詐欺・フィッシングサイトへの強制転送(リダイレクト) | 訪問ユーザーの被害、ブランドイメージの即時棄損 | 高 |
| ③SEO(検索結果)の汚染 | 検索クローラーへ偽情報を認識させ、大量のスパムページを生成(スパムインジェクション) | Google検索順位の暴落、検索結果へのスパム表示、ペナルティによるインデックス削除 | 極めて高 |
| ④他社への攻撃の踏み台 | 乗っ取られたサーバーから大量のスパムメール送信や、他社へのサイバー攻撃の拠点化 | 自社サイトが「加害者」化、ドメインのブラックリスト登録 | 極めて高 |
| ⑤企業信用の失墜 | セキュリティ対策不足の露呈、取引先・顧客への二次被害発生 | 取引先からの取引停止・契約解除、損害賠償請求リスク | 致命的 |
2| なぜ今、被害が急増しているのか?「AI時代の自動探知脅威」
「うちは中小企業だから狙われない」という考えも、もはや通用しません。
近年、AI(人工知能)を活用した全自動の脆弱性スキャンツール(中国発のAIツール等)が急増・悪用されています。攻撃者は手動で標的を探す必要がなくなりました。
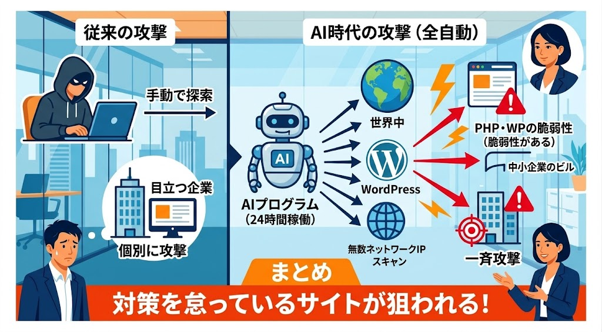
従来の攻撃 vs AI時代の攻撃
従来の攻撃 vs AI時代の攻撃
攻撃者が目立つ企業サイトを手作業で探索 ⇒ 個別に攻撃
AI時代の手法
AIプログラムが世界中の全IP・全WordPressを24時間自動スキャン
対策が遅れているサイト(PHP・WPの脆弱性)を自動抽出して一斉攻撃!
つまり、「有名かどうか」「個人情報があるか」ではなく、「対策を怠っているかどうか」だけで、AIによって機械的に攻撃対象として選ばれる時代になっているのです。
3|リスクアセスメントで考える「WordPress防衛の基本」
では、企業としてどのようにリスクと向き合えばよいのでしょうか。
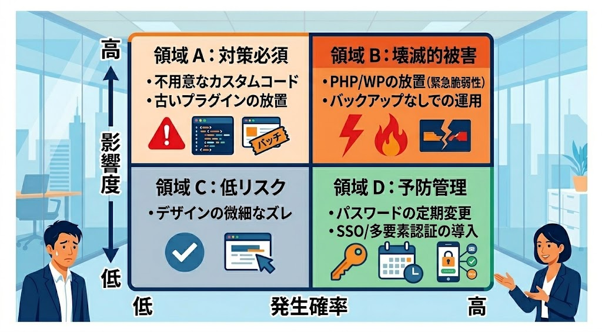
セキュリティ対策の基本は、リスクの大きさを「発生確率 × 影響度」で分析するリスクアセスメント(リスク評価)の視点です。
リスクの大きさを「発生確率 × 影響度」で分析するリスクアセスメント(リスク評価)
リスクを最小化する3つの鉄則
| 不用意なカスタマイズ(野良コード)を避ける | 過度な独自カスタマイズや、出典不明なコードの追加はセキュリティホール(抜け道)の温床になります。できる限り標準的でメンテナンスされた仕組みを利用しましょう。 |
|---|---|
| 普段から「最新版」へアップデートする(最重要) | WordPress本体、テーマ、プラグイン、そしてサーバーのPHP環境を常に最新に保つことが、攻撃される確率を極限まで下げる唯一の予防策です。 |
| 取引先の「サプライチェーン・セキュリティ」の要求に応える | 現在、大手企業を中心に「取引先(自社)が適切な情報セキュリティ対策を講じているか」を厳しく審査する動きが強まっています。「セキュリティ対策が不十分な企業とは取引しない」という方針を掲げる企業が増えているため、Webサイトの防衛は自社の営業基盤を守るための必須条件です。 |
4|今後さらに加速する「PHPアップデートの脅威」と、自社対応(内製)の限界
「今回対応したからもう大丈夫」とは言い切れません。PHPやWordPressのアップデート頻度と脅威の複雑さは、今後さらに増していくことが予想されます。
「急いでPHPのバージョンを上げたら画面が真っ白(500エラー)になった」というトラブルも相次いでいますが、これは古いプラグインやテーマが新しいPHPに対応できていないことが原因です。
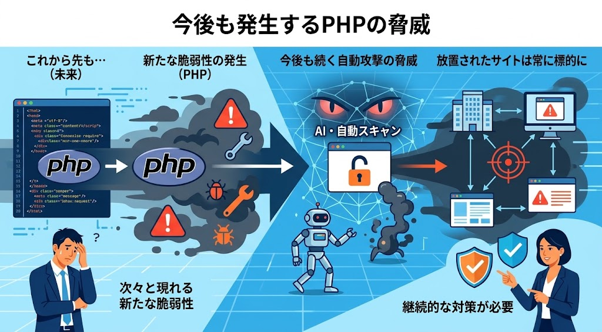
【社内(内製)で保守対応を続ける限界】
- 専門知識なしでアプデ実行&⇒プラグイン競合でサイト崩壊・画面真っ白
- エラーを恐れてアプデ放置 ⇒ PHPが古いまま放置され、脆弱性の標的に!
- 共用サーバーの緊急メンテナンス ⇒ 突然のサイト停止や予期せぬ不具合が発生
自社内にWordPress専任の高度なWebエンジニアがいない場合、社内対応だけで完璧な保守を続けるのはリソース的にもリスク的にも限界を迎えています。
5|ビークリエイトの取り組みと安全な運用環境のご提案
ビークリエイトは、お客様の大切なWeb資産と信頼を守るため、自社の情報セキュリティ体制の強化に努めています。現在、国際的な情報セキュリティマネジメントシステムである「ISMS(ISO/IEC 27001)」の取得申請・導入プロセスを進めており、組織全体で厳格な安全基準を運用しています。
また、今回のような「サーバー・PHP層まで及ぶ深刻な脆弱性」から企業サイトを根本から防衛するため、以下のサービスを提供しております。
①高度なインフラ環境を提供する「Kinsta」ホスティング
Google Cloud PlatformとCloudflareのエンタープライズ基盤を採用したWordPress専用サーバー「Kinsta」を活用。他社の影響を受けない独立環境に加え、ワンクリックで安全に事前テストができる「ステージング環境」を標準装備しています。
②不具合復旧・プロフェッショナルによる「WordPress保守サービス」
「アプデをしたいけれど画面が崩れるのが怖い」「自社で安全に保守できるエンジニアがいない」という企業様向けに、プロが代行して日常のアップデートやバックアップ、不具合復旧(インシデント無償対応内包)を行う保守パッケージをご用意しています。
③安全な環境移行・事前テストを行う「PHPアップデート代行」
「自社サイトのPHPバージョンが古く、最新版に上げるとサイトが壊れそうで手が出せない」「古いプラグインの互換性チェックから専門家に任せたい」という企業様向けに、事前検証から安全なバージョンアップまでをワンストップで代行するサービスを提供しています。
まとめ|セキュリティは「コスト」ではなく「信頼への投資」
「個人情報を扱っていないから」と対策を怠るリスクは、最終的に「サイトの全損」「SEO低下」「顧客や取引先からの信頼失墜」という大きな代償となって返ってきます。
AI時代におけるWebサイト運用においては、普段からの適切なアップデートと堅牢なインフラ基盤の選択が最大の防衛策です。
「自社の現在の設定で安全か不安」「レンタルサーバーの突然の停止リスクを回避したい」とお考えのご担当者様は、ぜひお気軽にビークリエイトまでご相談ください。
著者
