改ざん検知プラグインは必要?導入前に知っておきたいこと
投稿日:2026/10/08
最終更新日:2026/10/20
「改ざん検知プラグイン」や「セキュリティプラグイン」の導入を検討するとき、確認したいのは、何を検知でき、何を検知できないかです。この2つは同じ意味ではありません。この記事では、セキュリティプラグインが備える機能のうち、主にファイルの変更を監視する「改ざん検知」を取り上げます。
この記事では、改ざん検知機能の対象範囲、通知を受けた後の確認、導入前に整えておくべき基本対策を解説します。被害が起きた後の駆除・復旧の手順や、料金・所要時間は扱いません。すでに被害が出ている方に向けた案内は、本文中に掲載しています。
改ざん検知機能は、異常を早期に発見するための有効な手段の1つです。ただし、導入するだけで対策が完了するわけではありません。検知できる範囲を理解し、基本的な予防策や通知後の確認と組み合わせて運用することが重要です。弱い管理者IDとパスワードから何が起きるか(乗っ取りの仕組み)で取り上げた事例とも関わる話なので、あわせて読んでみてください。
改ざん検知プラグインは必要か
改ざんを早期に発見するために、検知の仕組みを備えることは重要です。プラグインはその手段の1つですが、導入だけで対策は完了しません。検知対象を確認し、基本的な予防策と通知後の確認を組み合わせて運用します。
導入前に整えておくべき基本対策
改ざん検知機能を導入する前に、ログインページの保護、WordPress本体とプラグインの更新、バックアップ体制の整備といった基本対策を確認します。これらは、保守の現場で標準対応として扱っている内容です。
保守の現場では、こうした基本対策が十分に行われていないサイトも少なくありません。一つひとつは基本的な対応でも、継続して実施できているかどうかで差が生まれます。プラグインは基本対策を補うものであり、導入しても更新やバックアップが不要になるわけではありません。
WordPress本体やプラグインの脆弱性が公表されたとき、自分のサイトが影響を受けるか、どれくらい急いで更新すべきかは、「WordPressの脆弱性とは—公表情報から自分のサイトへの影響を判断する方法」で扱っています。
不正アクセスの状況を示す公的な統計もあります。国家公安委員会・総務大臣・経済産業大臣が公表している「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表・令和7年分。https://www.soumu.go.jp/main_content/001059979.pdf /確認日: 2026-09-16)によれば、令和7年における不正アクセス行為の認知件数は7,190件で、前年(令和6年)から1,832件、約34.2%増えています。これはWordPressに限った統計ではありませんが、不正アクセスへの基本対策を考えるうえで参考になる数値です。
改ざん検知とセキュリティプラグインの違い
「セキュリティプラグイン」は、WordPressの安全性を高めるためのプラグインの総称です。「改ざん検知」はその機能の一つで、ファイルの変更などを調べ、異常の可能性を知らせます。本記事では、ファイル改ざん検知機能を備えたプラグインを「改ざん検知プラグイン」と呼びます。
セキュリティプラグインには、ログイン保護、不正な通信を遮断するWAF(ウェブアプリケーションファイアウォール)、スパムなどの迷惑な書き込みの判定、改ざん検知、マルウェアスキャンなど、異なる機能があります。複数の機能を備えた製品もありますが、検知対象や設定は製品ごとに異なります。選定時には、必要な機能が含まれているかを個別に確認します。
改ざん検知で分かること・分からないこと
ファイル改ざん検知では、検査対象のファイルに変更がないかを確認できます。ただし、ファイルの検査だけでは、データベース内の不審な情報や検索結果の異常まで確認できない場合があります。検知できる範囲は製品・設定によって異なります。
ファイルの検査だけでは、データベース内の異常は確認できない
ファイル改ざん検知は、設定された対象ファイルを調べる機能です。セキュリティプラグイン全体の機能とは区別して考えます。製品によっては、データベースの内容やWordPressの設置ディレクトリ外のファイルも検査できるため、検査範囲は製品や設定によって異なるため、「WordPressのファイルだけを確認する機能」と一律には言えません。
ファイル改ざん検知の代表的な方法は、WordPress本体やテーマ・プラグインのファイルを、公式配布版や保存しておいた状態と比較することです。一方、投稿本文や設定値としてデータベースに保存された不審なコードは、ファイル自体を書き換えていなければ、ファイルの比較だけでは検知できません。ページに不審な内容が表示される場合でも、データベースを別途検査する必要があります。
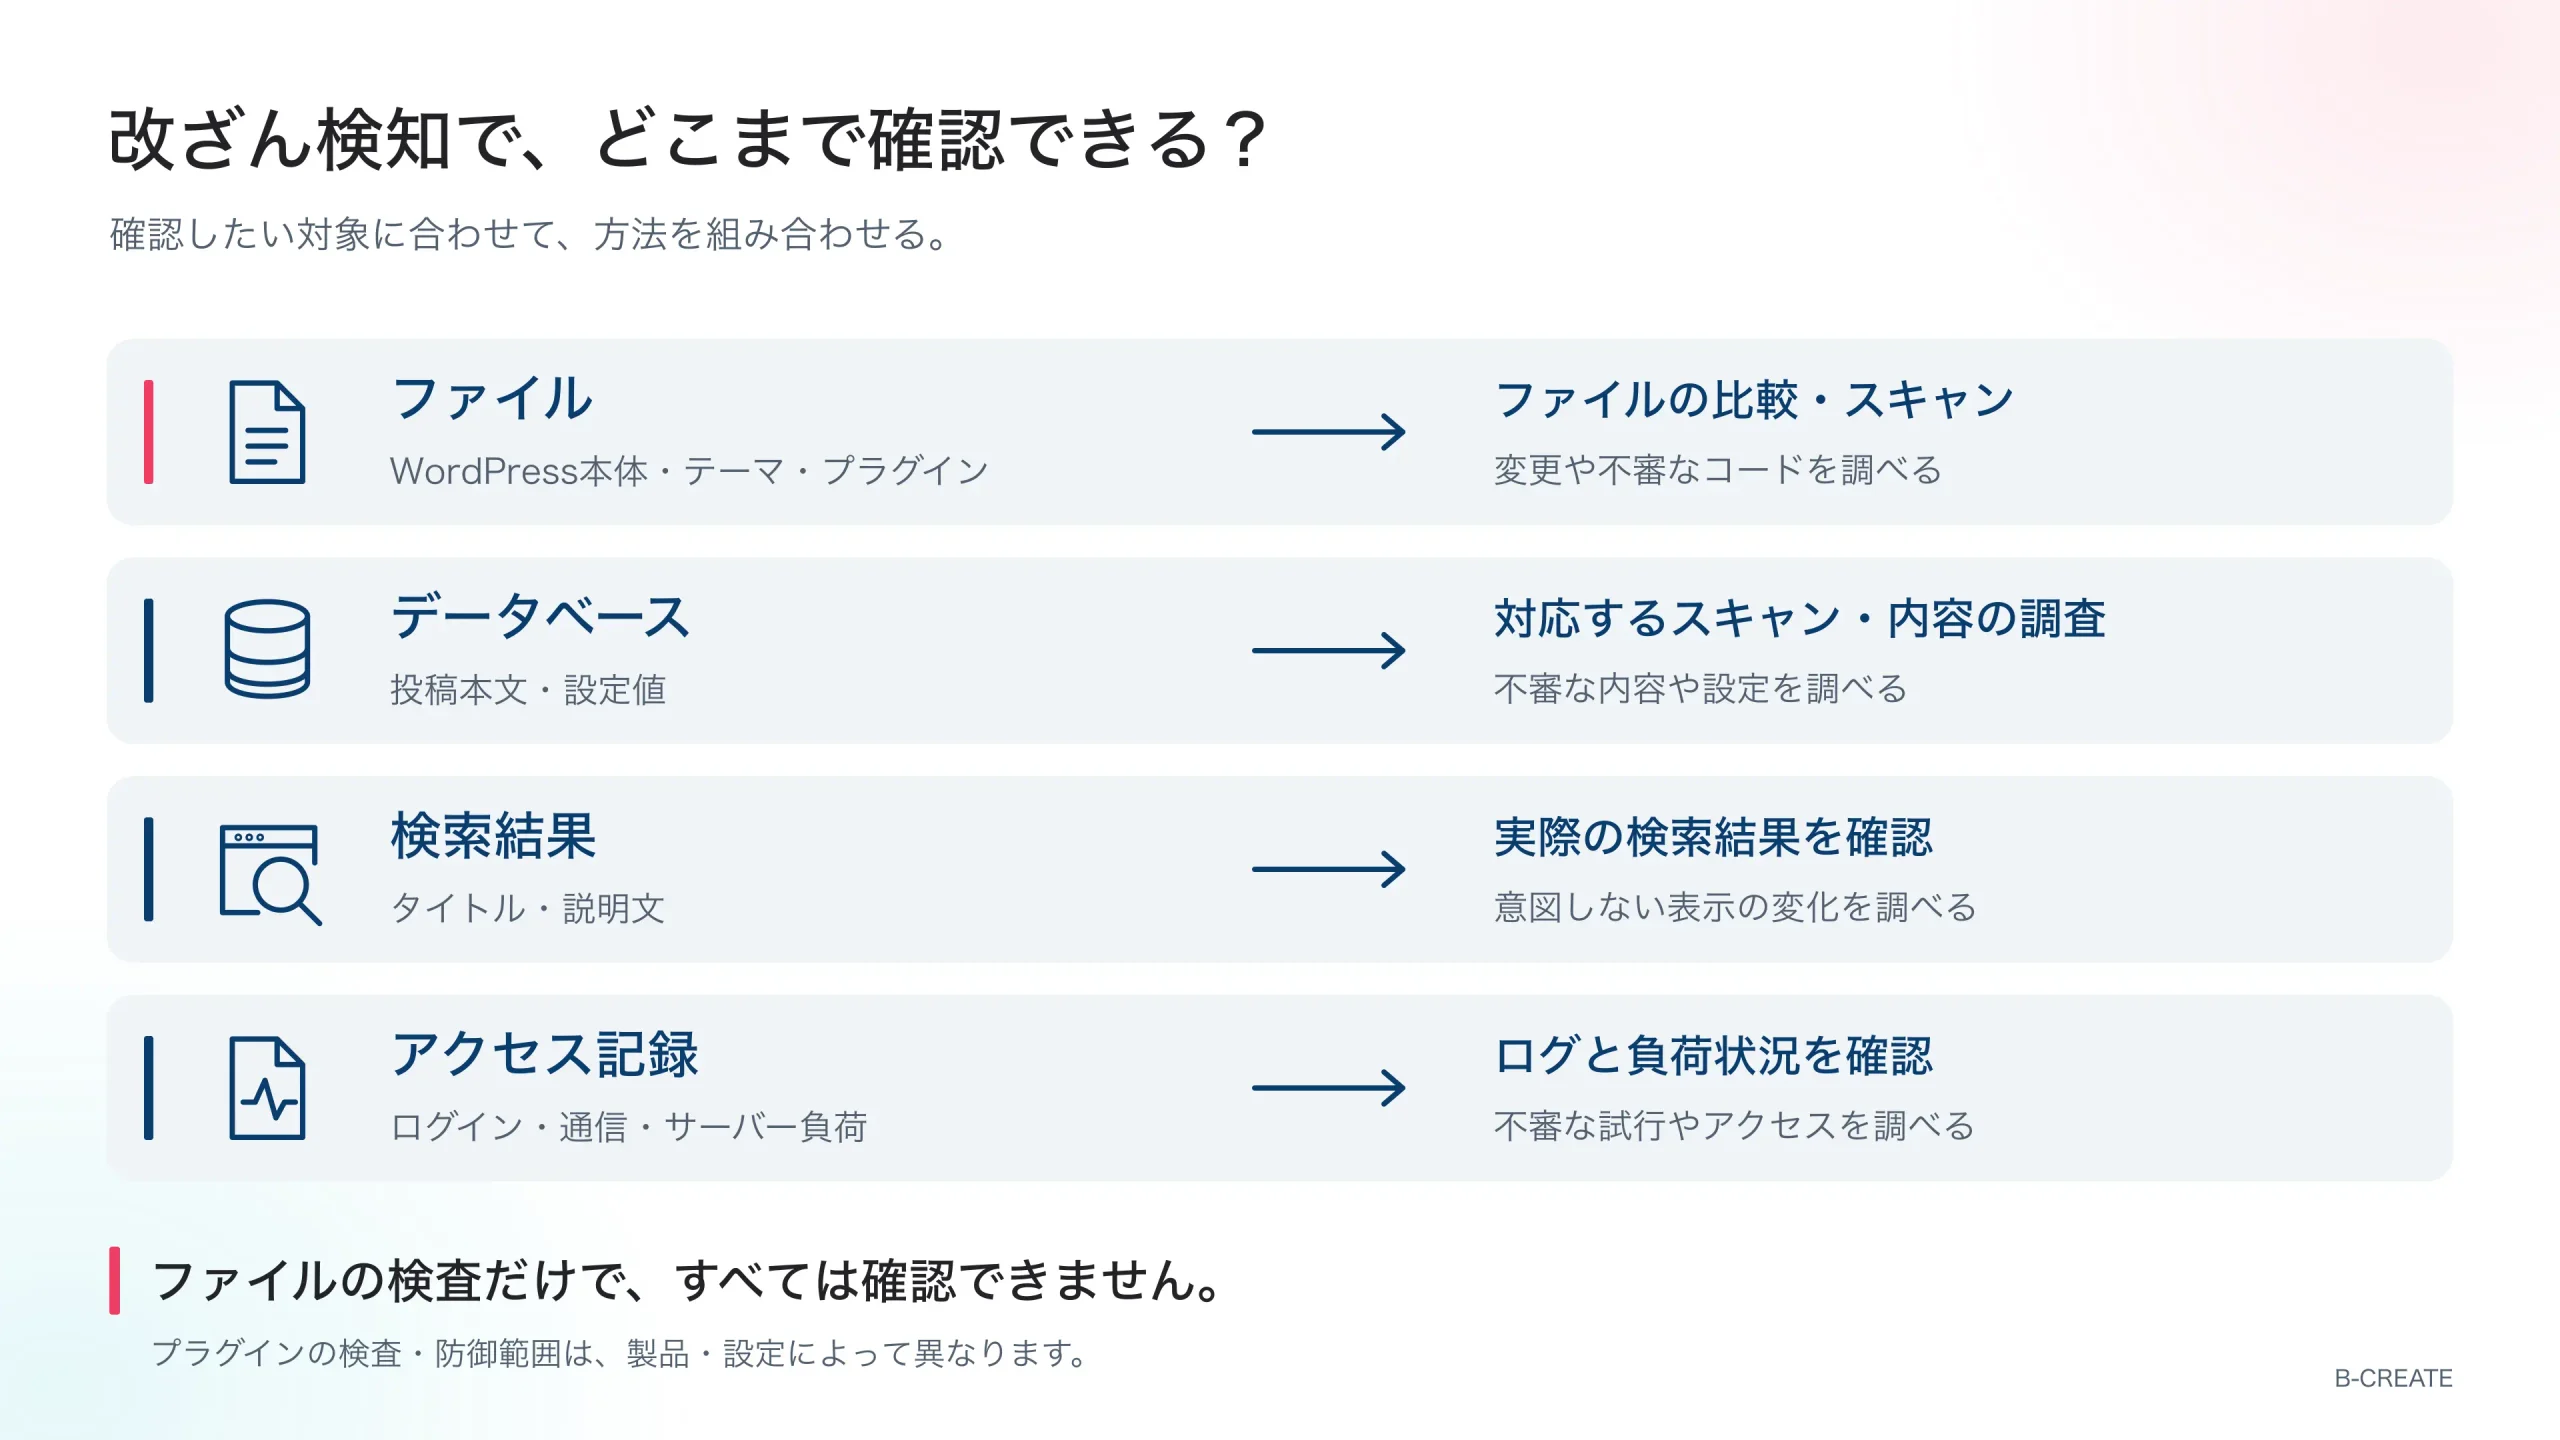
保守の現場では、WordPressの設定変更に加え、サーバーに届く前のアクセス遮断や、サーバー側の制限も状況に応じて使い分けています。セキュリティプラグインにもアクセスの監視・遮断機能はありますが、ファイル改ざん検知とは別の機能です。サーバー全体のアクセスや負荷を確認する際は、プラグインの記録だけで足りるかを確かめ、必要に応じてサーバー側の記録も調べます。対策を行う場所の違いについては、AIボットによるサーバー負荷対策もあわせて参考にしてください。
KinstaなどのマネージドWordPressホスティングを利用している場合も、プラグインとホスティングサービスがそれぞれどの対策を担っているかを確認します。検知・防御の範囲は、利用するサービスや製品、設定によって異なるため、サーバー環境を問わず同じとは限りません。
サイトの表示が正常でも、検索結果に異常が出ることがある
サイト自体は正常に表示されていても、検索結果のタイトルや説明文だけが不審な内容に変わっていることがあります。
ファイル改ざん検知だけでは、検索結果の異常を見つけられない場合があります。ファイルの検査と、検索エンジン上の表示確認は別の作業です。管理画面やサイトの表示が正常でも、検索結果のタイトルや説明文まで正常とは限りません。
自社名やサイト名で検索し、表示されるタイトルや説明文に不審な変化がないかを確認します。これは、ファイルの検査を補う確認方法です。WordPressの管理画面だけで判断せず、実際の検索結果も確認することで、異常を見つける手がかりを増やせます。
改ざん検知の通知が届いた後に確認すること
ファイルの変更通知を受けたら、正規の更新による変更なのか、不審な変更なのかを確認します。変更があったという情報だけでは、原因は確定しません。更新履歴やログ(操作・アクセスの記録)と照合する必要があります。
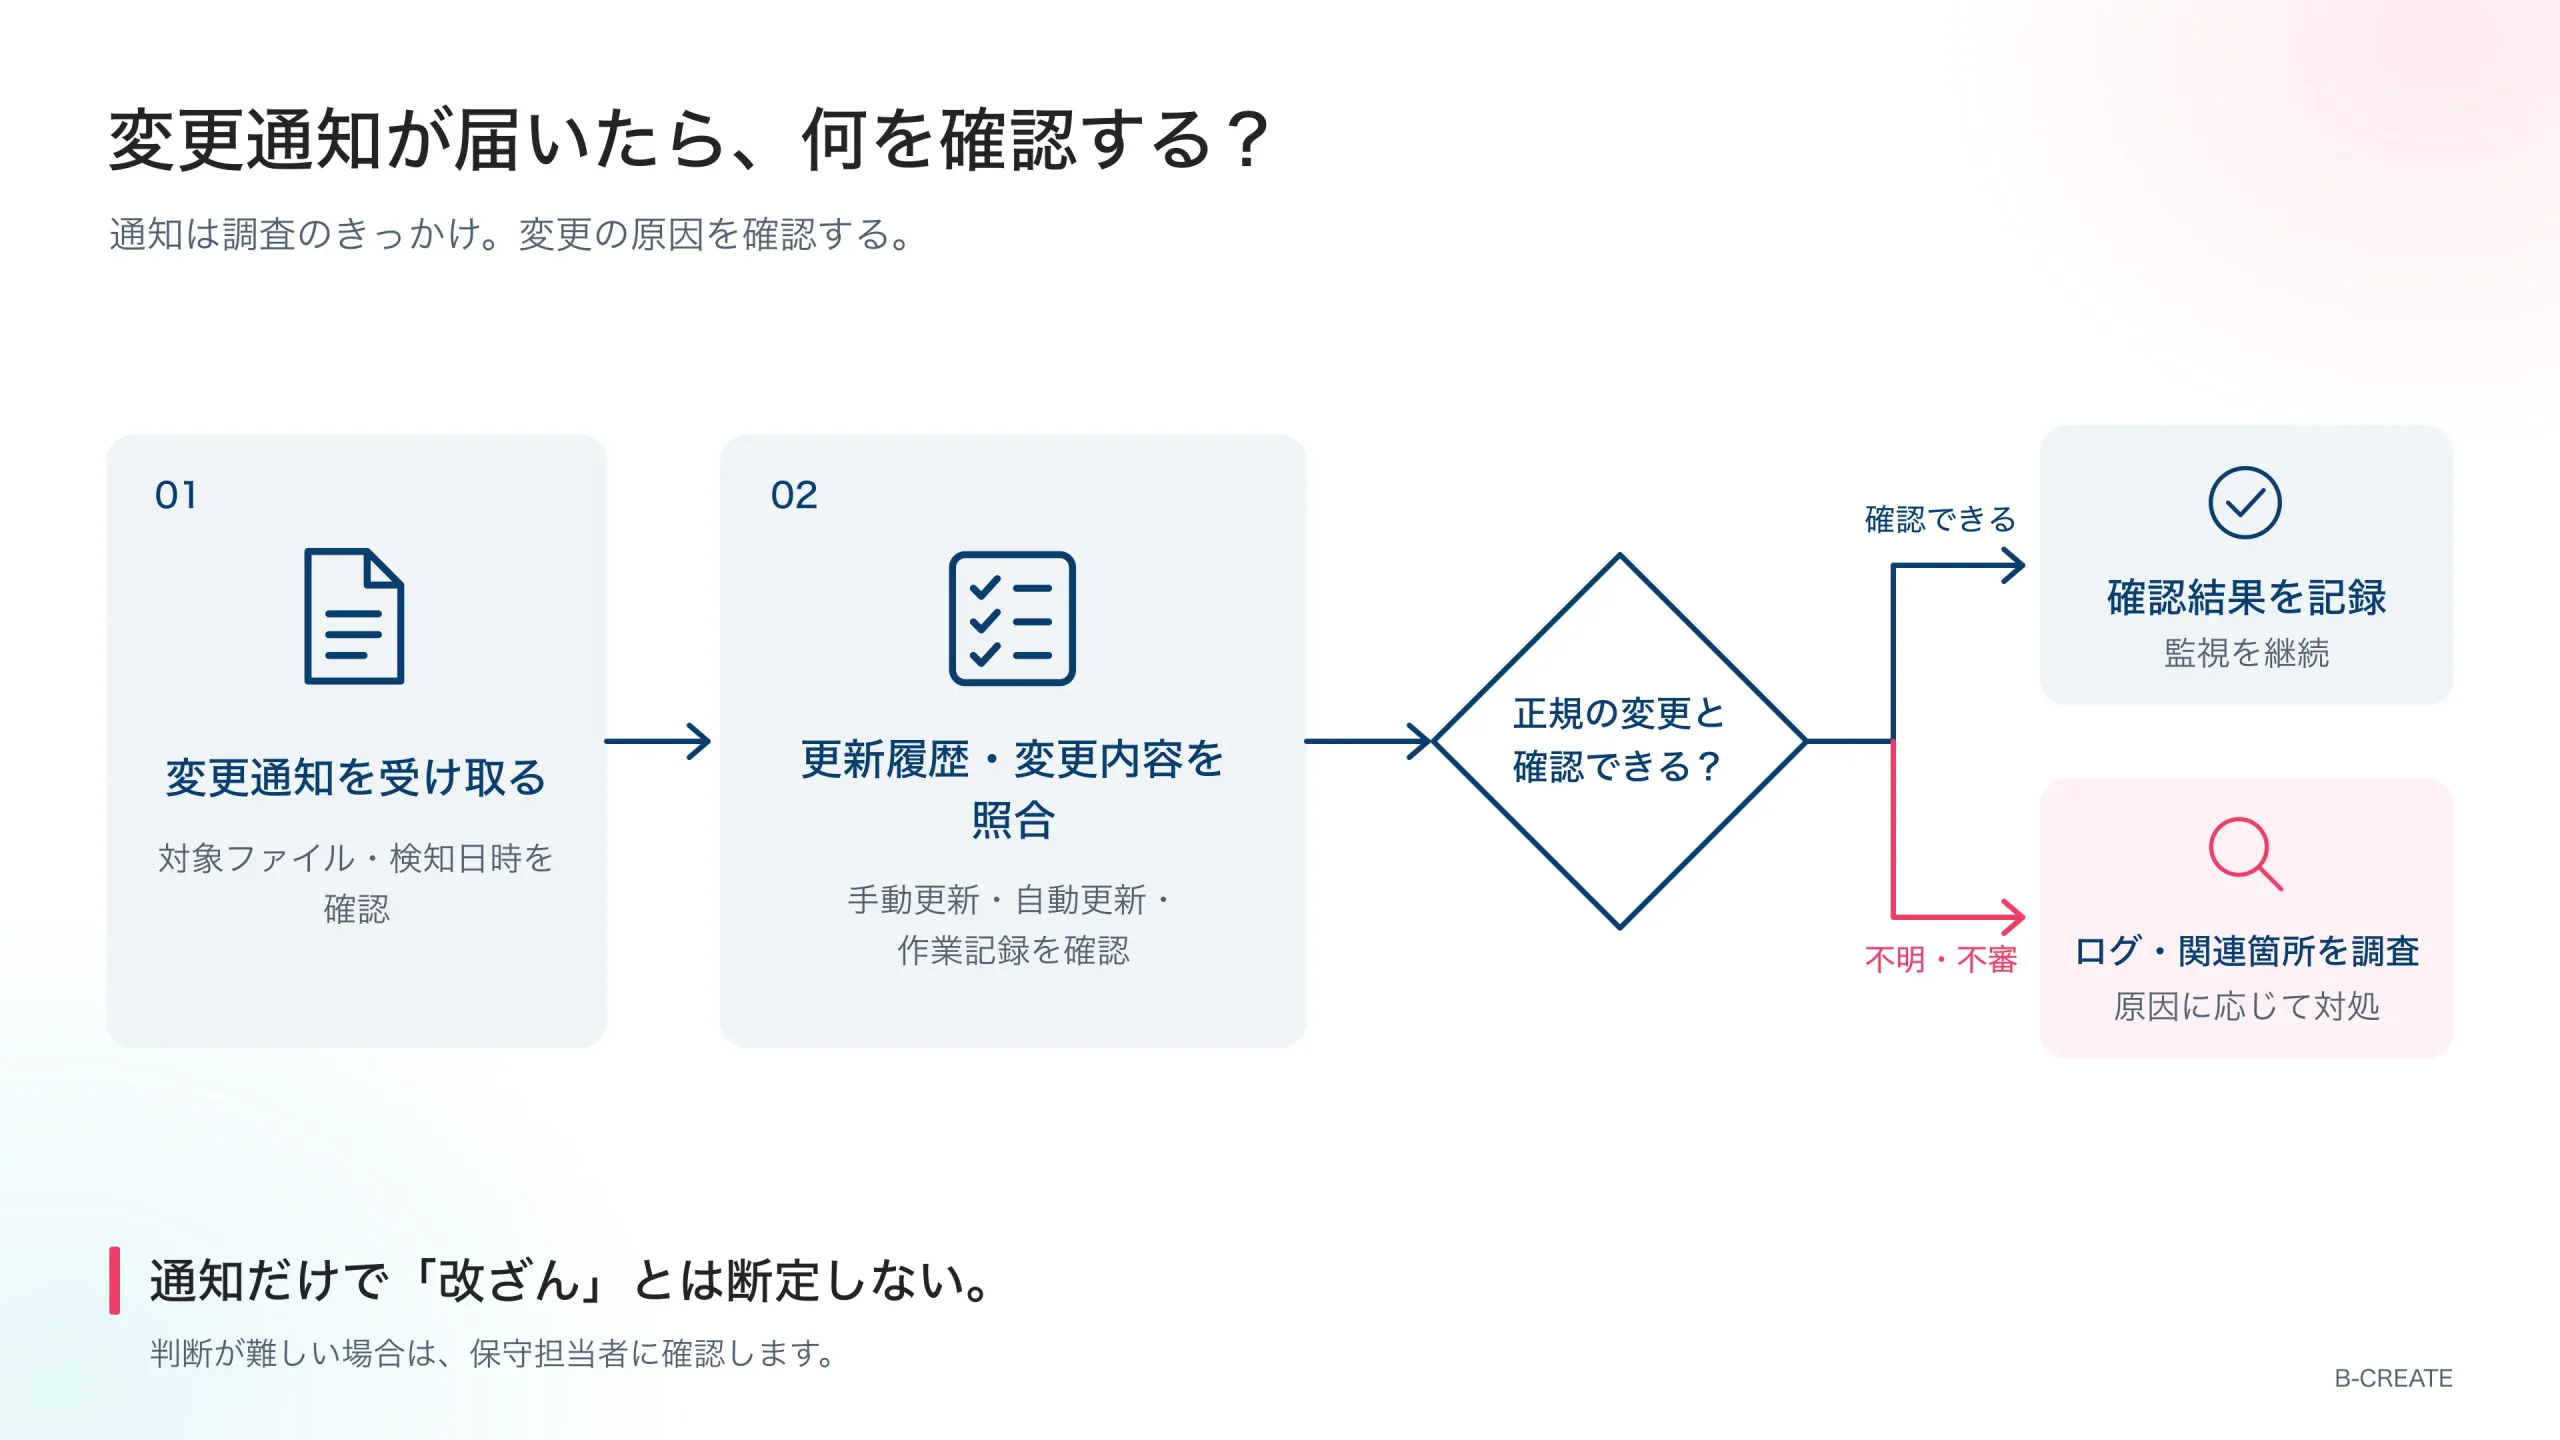
ファイルの変更通知だけでは、原因は確定しない
ファイルの変更は、WordPressやプラグインの正規の更新でも発生します。変更の通知が届いたことだけを理由に、改ざんが起きたとは判断できません。
通知に表示される情報は製品によって異なります。変更されたファイルや検知日時、変更内容が分かっても、誰が何のために変更したかまでは確認できない場合があります。自分で更新した直後なら作業内容と照合できますが、心当たりがなければ、自動更新の履歴や操作の記録を確認します。複数のプラグインが同じ時期に更新された場合も、それぞれが正規の変更かを確認する必要があります。
画面の見た目だけでは原因を判断できない場合があるため、必要に応じてサーバー側のログや負荷状況も確認します。自動検知は調査の手がかりになりますが、原因や対応方針の判断には、人によるログの確認が必要になる場合があります。セキュリティ製品を追加しても、この確認作業自体が不要になるわけではありません。
ログの具体的な確認方法は、記録のどこを見れば異常が分かるのかで扱っていますので、そちらをご覧ください。
通知が多すぎると、重要な異常を見落としやすくなる
通知を受けても対応の要否を判断できないと、未確認の通知が増えます。確認を後回しにする状態が続けば、重要な通知も見落としやすくなります。改ざん検知を導入する場合は、通知を誰が確認し、必要に応じて調査するかまで決めておく必要があります。
通知の確認を社内で続けられるか、外部に任せるかの判断基準は、保守を自分で続けるか、外部に任せるかの判断基準で扱っています。
未確認の通知が増えると、1件ずつ確認する負担が大きくなり、内容を十分に確認しないまま処理してしまうおそれがあります。通知が多い状態に慣れると、緊急度の高い通知まで見落としやすくなります。その結果、本当に対応が必要な1件が、ほかの通知に埋もれてしまいます。
検知対象や通知条件を広げれば、必ず安全性が高まるわけではありません。通知が増えて確認しきれなくなる場合もあります。必要な検知範囲を確保しつつ、担当者が内容を確認できるように通知条件を調整することが重要です。
すでに被害が出ていて対応が必要な方は、改ざんサイトの緊急復旧サービス(当日〜スポット対応)をご利用ください。
改ざん検知の導入前に、不正ログインへの対策を整える
改ざん検知に加えて、推測されやすい管理者IDや弱いパスワードなど、不正ログインにつながる問題への対策が必要です。ファイルの変更を知らせる機能だけでは、侵入を防げません。検知と予防を組み合わせて対策します。
通知を受けても、侵入原因を解消しなければ再発するおそれがある
実際に、推測されやすい管理者IDと強度が不十分なパスワードを使用していたサイトが、ログイン画面から不正アクセスを受けた事例があります。
IDとパスワードを悪用した不正アクセスについても、公的な統計があります。同じ「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(国家公安委員会・総務大臣・経済産業大臣・令和8年3月12日公表・令和7年分。https://www.soumu.go.jp/main_content/001059979.pdf /確認日: 2026-09-16)によると、令和7年に検挙された不正アクセス行為を手口別に見た場合、他人のIDとパスワードをそのまま使って正規の利用者になりすまして入り込む「識別符号窃用型」が399件で、全体の9割以上を占めています。一方、システムの安全上の不備そのものを突く「セキュリティ・ホール攻撃型」は8件にとどまります。
ログイン情報に問題を残したままでは、改ざん検知機能を追加しても再び侵入されるおそれがあります。改ざん検知の導入とあわせて、不正ログインの原因となる設定や認証情報を見直すことが重要です。事例の詳しい経緯は、この事例で何が起きていたのか(乗っ取りの全体)にまとめています。
管理者IDの変更でログイン試行が減った事例
改ざんを検知する対策と、不正なログイン試行を減らす対策は、目的が異なります。被害が出る前に、ログインに関する設定を見直すことも重要です。
推測されやすい管理者IDが使われ、ログイン試行によるロックアウトが頻発していた既存の顧客に対し、被害が出る前にユーザー名の変更を提案し、実施した例があります(管理者名変更で試行減少の事例)。この事例では、変更後にログイン試行が目に見えて減りました。管理者IDの変更だけで不正アクセスを防げるわけではありませんが、検知とは別に、ログイン試行を減らすための対策があることを示しています。
改ざん検知プラグインの導入時に確認すべきこと
導入時には、既存のプラグインとの機能の重複と、必要な検知範囲を確認します。プラグインの数や料金だけで選ぶと、競合や通知の重複が起きたり、必要な機能が不足したりするおそれがあります。
同じ機能を重ねると、競合や通知の重複が起きることがある
他社から保守を引き継ぐ際に、同じ役割の機能が重複して有効になっているケースを見かけます。構成によっては、競合や動作の遅延、通知の重複が起きます。通知が増えれば、前の章で触れたように、重要な異常を見落とす原因にもなります。
確認すべきなのは、プラグインの数ではなく、既存の機能と重複していないかです。追加する前に、導入済みのプラグインが何を検知・防御しているかを確認し、不足している機能を整理します。
無料版で足りるかは、必要な検知範囲で判断する
無料版で足りるかを判断するには、まず何を検知したいかを明確にします。そのうえで、必要な機能が無料版に含まれるか、有料版が必要かを確認します。製品ごとの機能や料金の比較はこの記事では扱いませんが、料金だけでなく、必要な検知範囲と運用体制に合うかを基準に選びます。
改ざん検知機能には、異常の早期発見を助ける役割があります。導入時には検知できる範囲を理解し、通知後の確認まで含めて運用することが重要です。基本対策を行ったうえで、ファイル検査だけでは確認できない範囲を別の手段で補うことが重要です。
貴社のWordPressサイトについて、検知の仕組みだけでなく保守体制全体を見直したい場合は、WordPress保守・セキュリティ対策の詳細を見るをご覧ください。
WordPress保守を担当するビークリエイトのチームの知見をもとに、本記事を構成しています。詳しくは会社概要をご覧ください。
著者